产品优势 · 2026-08-27
企业接入 AI,第一道防线不是提示词,而是密钥、权限与审计
当 AI 能访问内部数据和真实工具,安全治理必须覆盖身份、最小权限、租户隔离、日志脱敏和高风险动作确认。
AI 放大能力,也放大权限风险
一个只生成公开文案的模型,与一个能读取客户数据、查询订单并调用内部工具的 Agent,风险等级完全不同。很多系统却仍用一把长期有效的万能密钥连接所有环境,甚至把供应商凭证放进浏览器或桌面包。密钥一旦泄露,团队很难确认它访问了哪些模型、产生了多少费用、是否触碰敏感数据。
Prompt 注入又让传统边界更加重要。模型可能读取带有恶意指令的网页和文档,也可能误解用户意图。不能把模型说要调用某个工具等同于已经获得授权,更不能依赖一段系统提示词承担访问控制。
统一入口建立最小权限
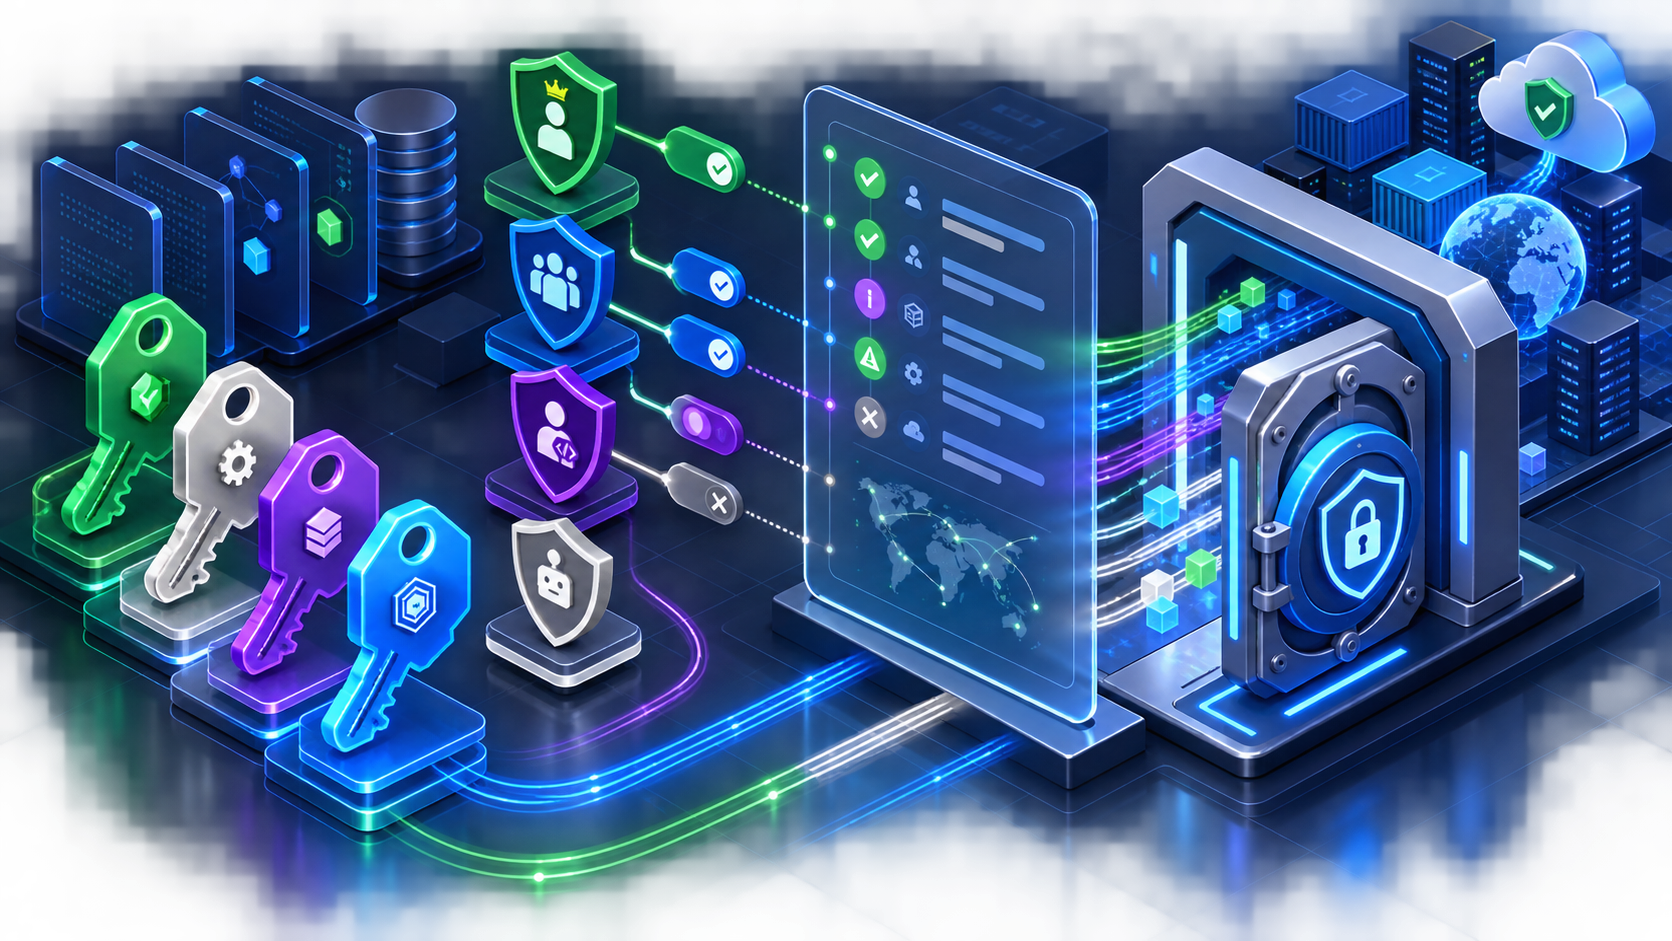
AnyAIS 将模型、MCP、Skills 与其他 AI 服务纳入统一 API Key 和账号体系。密钥可以按环境、应用和团队拆分,再限制允许的服务范围、额度与有效期。生产、测试、个人实验和客户侧调用不共用凭证,泄露后的影响范围才可控制。
- 服务端持有密钥,客户端使用受限会话或业务后端代理。
- 工具调用重新验证用户、租户和资源权限,不继承模型的假设。
- 高风险操作设置金额、对象或次数上限,并要求明确确认。
- 密钥支持轮换和撤销,日志能定位最近使用与异常来源。
多租户系统必须验证每一次归属
用户传来的 sid、任务标识、文件地址和工具参数都不能直接信任。服务端查询资源时应同时带上租户条件,避免只凭可猜测标识读取对象。缓存键、向量库集合、日志索引和对象存储目录也要保持相同隔离逻辑,否则应用层权限正确,基础设施仍可能串租户。
跨设备会话尤其需要注意:sid 用于定位会话,不是身份凭证。每次读取、续写、取消或删除都应检查当前身份是否拥有该会话。
审计要可追溯,也要克制
有效审计至少记录谁在什么时间通过哪把 Key 调用了哪个逻辑服务、实际路由到哪里、执行了哪些工具、结果状态和费用。对于写操作,还要记录目标对象和批准链路。但日志不应默认保存完整 Prompt、访问令牌或文件原文;敏感字段应脱敏,访问审计日志本身也要受控。
发现异常时,团队需要能够沿请求关联标识还原链路,撤销相关密钥并判断影响范围。若只有供应商账单,没有业务身份和工具记录,事故响应几乎只能靠猜。
高风险结果需要独立检查
财务、合规、医疗建议和自动执行代码等场景,应在输出后增加确定性规则、另一模型的独立检查或人工批准。第二模型也可能犯错,因此它提供的是额外证据,不是最终权限。真正执行前仍要由业务系统验证结构、范围和授权。
AnyAIS 的价值不是用一个控制台替代所有安全制度,而是为多模型、多工具环境提供一致的执行点。把身份、权限、计量和审计放在模型之前,企业才能在扩大 AI 使用范围时仍然知道谁能做什么、发生过什么、如何立即停止。
把安全要求变成定期检查
企业可以每月盘点长期未使用、权限过大或即将过期的 API Key,核对生产 Key 是否只存在于受控密钥服务,检查离职成员与停用应用的凭证是否撤销。对突然改变地区、请求量或服务范围的调用设置告警,并准备一键冻结相关 Key 与租户的流程。
每季度选择一条包含模型、会话和工具的真实链路做权限穿透测试:更换用户、猜测资源标识、注入工具指令、重复提交写操作,确认每一层都能独立拒绝。制度只有转化为可重复证据,才能在团队和功能扩张后继续有效。
进一步阅读
AnyAIS API Key 管理:https://www.anyais.com/api-keys
AnyAIS 开发文档:https://www.anyais.com/docs
从一把最小权限 Key 开始
为不同环境和应用拆分凭证,只开放所需模型与服务,并建立可追踪的调用边界。
管理 API Key