AI 合规 · 2026-08-30
欧盟 AI Act 开始执行,生成式 AI 产品要补哪些透明度证据
欧盟 AI Act Article 50 已开始适用,生成式 AI 产品需要把用户告知、机器标记、编辑责任和系统台账变成可验证证据。
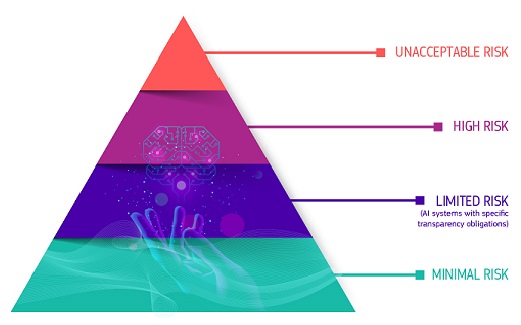
欧盟 AI Act 开始执行,生成式 AI 产品要补哪些透明度证据
欧盟 AI Act 的 Article 50 透明度义务已从 2026 年 8 月 2 日开始适用。面向欧盟用户的聊天机器人、生成内容和深度伪造产品,需要回答几个具体问题:用户何时知道自己在与 AI 交互,合成内容怎样被机器识别,发布者是否保留人工编辑与来源证据。
这是一篇产品和工程解读,不构成法律意见。规则是否适用取决于产品进入欧盟市场的方式、用途和企业角色,最终判断应交给法律与合规人员。
高风险延期,不代表透明度义务延期
AI Act 并非所有条款同时启动。GPAI 模型义务从 2025 年 8 月适用,2026 年 8 月开始执行相关规则与 Article 50。经 AI Omnibus 调整,Annex III 高风险场景延至 2027 年 12 月 2 日,Annex I 系统延至 2028 年 8 月 2 日。
这个时间差容易造成误读。高风险规则延后,并不等于普通生成式 AI 产品可以暂停准备。聊天交互告知、合成内容机器可读标记、深度伪造标签,以及公共利益文本披露,已经进入当前需要核对的范围。
企业首先应盘点面向欧盟市场的 AI 触点。普通模型接入招聘筛选、信贷建议或公共信息发布后,系统风险会改变;同一产品里的人工客服、AI 助手与自动发布模块,也可能承担不同义务。
Article 50 要求的不只是一句免责声明
交互式 AI 应让个人清楚知道对面是机器。告知不能埋在冗长条款里,也不应只在注册时出现一次。首次会话、AI 与人工客服切换、自动操作升级时,都要让状态可理解,并记录告知发生的时间和版本。
生成或操纵的图片、音频、视频和文本还涉及机器可读标记。图片与视频可以评估 C2PA Content Credentials 等来源凭证,文本则需结合水印、元数据和发布流程选择方案。标记会在压缩、转码、截图和平台处理时丢失,因此测试对象必须是真实传播链路,服务端还要保存资产摘要、模型版本和编辑历史。
深度伪造与普通编辑不能使用同一条模糊提示。人物换脸、拟声、虚拟主播和背景修复的风险不同。团队需要保存原始素材、授权、编辑动作和最终资产;涉及真实人物时,还应准备同意、纠错和申诉机制。
公共利益文本会把编辑责任推到台前。媒体、政务、金融健康资讯和企业声明不能用“AI 写的”转移责任。CMS 应记录来源、作者、审阅人和发布决定。独立模型可以交叉检查事实,但发布者仍要承担编辑判断。
合规证据要长在产品和数据里
最小台账应包含模型 code 与版本、业务用途、provider/deployer 角色、目标市场、数据类别、用户告知、内容标记、人工监督、日志保留和事件负责人。供应商模型卡只是上游材料,企业自己的 Prompt、检索数据、工具权限和发布方式会形成新的系统风险,不能直接照抄。
落地时可以先按交互、内容生成、人物合成和公共利益文本分类,再补界面告知、机器标记、CMS 审阅字段和服务端审计。随后演练转码丢标、人工接管、用户申诉和模型版本切换。
AnyAIS 的模型目录、API Key、用量和审计数据可以提供技术底座,DASP 会话也能保留处理主体与交接事件,但是否满足义务仍要结合具体业务。透明度最终要形成一条可验证链路:用户看到了什么、内容怎样产生、谁决定发布、证据保存在哪里。
参考资料
- [欧盟委员会:AI Act 政策与实施时间线](https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai)
- [Article 50 透明度义务官方指南](https://digital-strategy.ec.europa.eu/en/policies/guidelines-ai-transparency-obligations)
- [AI Act 执法框架](https://digital-strategy.ec.europa.eu/en/policies/enforcement-ai-act)
面向欧盟用户提供 AI 交互或内容生成时,可以先从 AnyAIS 导出模型和业务清单,再与法务逐项核对告知、标记、审阅和留痕责任。
为 AI 透明度建立工程证据
从模型和业务台账开始,逐项落实告知、标记、审阅和留痕。
了解平台治理能力