Agent 工程 · 2026-08-30
GitHub Copilot 进入 Slack:群聊里启动编码 Agent,权限和责任怎么划
GitHub Copilot 编码 Agent 已进入 Slack 公共预览。共享 Agent 会话提高协作速度,也要求企业重新划分仓库权限、审批、预算和任务状态。
GitHub Copilot 进入 Slack:群聊里启动编码 Agent,权限和责任怎么划
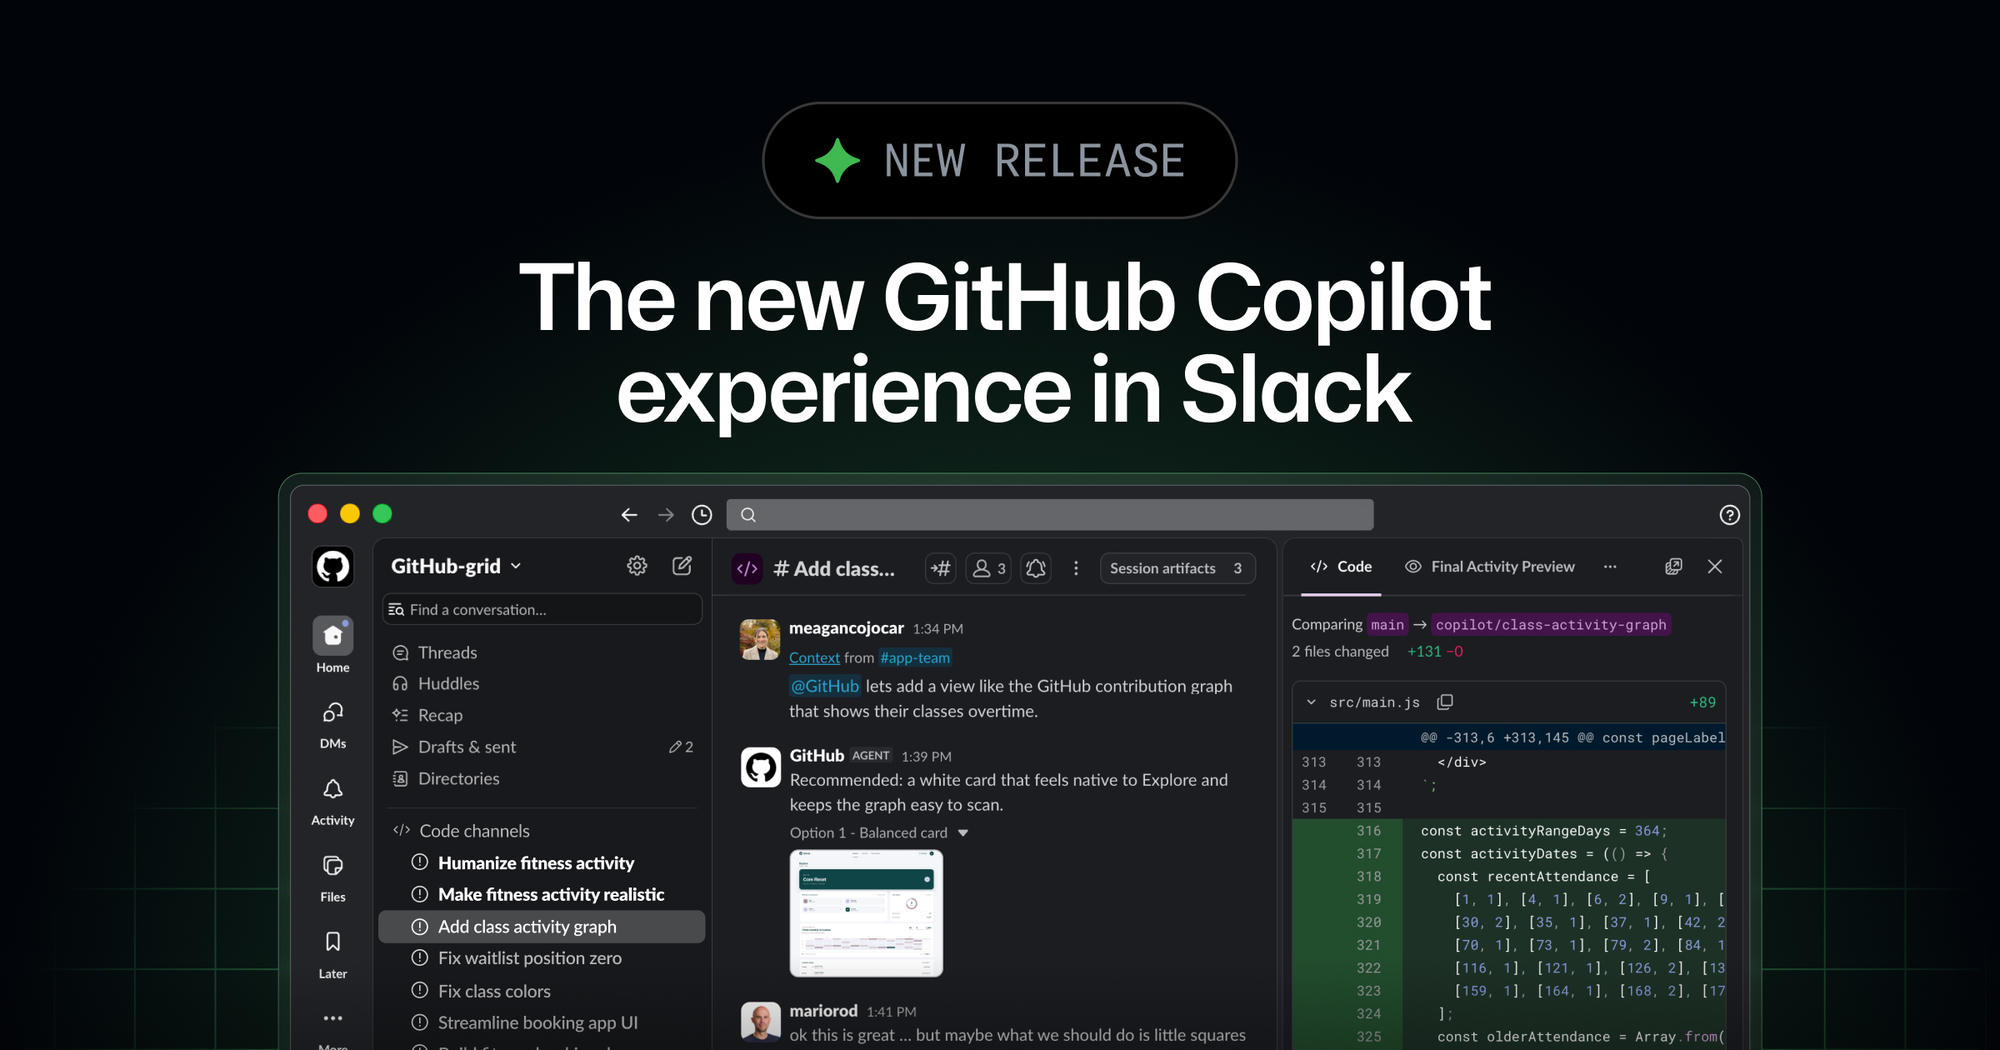
GitHub 8 月 21 日把 Copilot 编码 Agent 带进 Slack 公共预览。团队可以在私信、频道或线程里提及 @GitHub,让 Agent 读取获准的 GitHub 上下文,分析故障、整理 Issue、实现修改并创建 Pull Request。它还能在 Slack Code 专用频道里持续运行,成员可以查看计划、差异和预览,随时补充背景或停止任务。
这类入口把编码请求从 IDE 移到了团队讨论现场。产品经理的一句复现描述、运维频道的一段报错、开发者的仓库知识,可能在同一条线程里汇合。协作速度会提高,但“谁授权了什么、谁应对结果负责”也不能再靠私聊默契处理。
共享 Agent 改变的是工作分配方式
传统 Copilot 会话通常属于某位开发者,其他人只能在提交后看到结果。Slack 中的 Agent 会话对参与者可见,成员能够共同修正计划,任务完成后再转到 Pull Request、终端、Copilot 应用或 IDE。异步执行让一个问题不必等某个人回到电脑前才开始,但也让聊天中的半成品意见更容易变成真实代码动作。
适合从低风险、可回滚任务开始,例如补测试、整理告警上下文、更新文档和复现缺陷。生产配置、数据库迁移、权限系统与安全修复仍需明确负责人。频道里说过一句“可以改”不应被系统解释成合并授权,讨论参与者、Agent 操作者、代码审阅者和发布批准者要保持不同角色。
GitHub 表示,Agent 创建的 Issue 和 Pull Request 会归因到 Copilot 应用身份,执行动作受现有 GitHub 权限与控制约束。这个设计保留了机器身份,却没有自动说明是哪位成员提出请求、谁在中途改变方向。企业最好把 Slack 线程、Agent 会话与 PR 关联起来,并为重要修改记录发起人、仓库、目标分支和最终批准人。
权限边界要落在仓库,而不是聊天氛围里
公共频道可以有很多读者,并不意味着每个人都应获得写仓库的能力。管理员需要分别控制 Copilot cloud agent 策略、Slack GitHub 应用安装、账号绑定、可访问仓库和合并规则。GitHub 允许仓库管理员要求由 Copilot 应用身份创建的 PR 增加一次审批,这类硬规则比在频道里提醒“记得检查”可靠。
Prompt 注入风险也会进入协作场景。错误日志、Issue、网页引用和粘贴进来的文档都可能包含诱导 Agent 调用工具的文本。运行环境应限制网络、密钥与仓库范围;测试结果、构建产物和差异需要由独立检查产生,不能完全相信 Agent 自己的总结。涉及依赖升级或安全判断时,可再让另一模型审阅关键结论。
费用治理不能遗漏。预览功能消耗现有 Copilot 权益,并可用 cloud agent 预算管理。团队应按仓库和任务类型查看成功率、平均运行时间、PR 被关闭比例与人工修改量;只统计会话数,会把反复失败的自动化误认为活跃采用。
从 Slack 到 IDE,任务状态要能连续
多人 Agent 最容易丢失的是上下文版本:线程继续讨论时,Agent 可能已基于旧消息开始修改;成员转到 IDE 后,又可能不知道云端任务是否仍在运行。每次交接应明确任务标识、当前计划、最后确认的提交、在途工具调用和停止状态。聊天记录可以提供背景,却不应成为唯一的任务事实。
DASP 这类持久会话协议可以为自建 Agent 产品保存 sid、历史与事件,但它不会替代 GitHub 权限或代码审查。AnyAIS 的模型入口也可用于统一记录模型调用;真正的发布控制仍应留在仓库、CI 与审批系统。把讨论、执行和合并拆成三道可追溯环节,群聊里的编码 Agent 才会从方便的演示变成可靠协作工具。
参考资料
- [GitHub:Slack 中的新 Copilot 体验](https://github.blog/changelog/2026-08-21-the-new-github-copilot-experience-in-slack/)
为团队 Agent 保留统一会话与模型入口
集中管理模型调用和会话证据,把代码发布权限继续留在仓库审批链中。
阅读 DASP 文档