开源推荐 · 2026-08-28
开源项目推荐|MCP Servers:理解模型工具生态的官方起点
Model Context Protocol Servers 仓库汇集参考实现与生态入口,适合学习如何把文件、数据和外部服务标准化提供给 AI。
工具生态需要共同语言
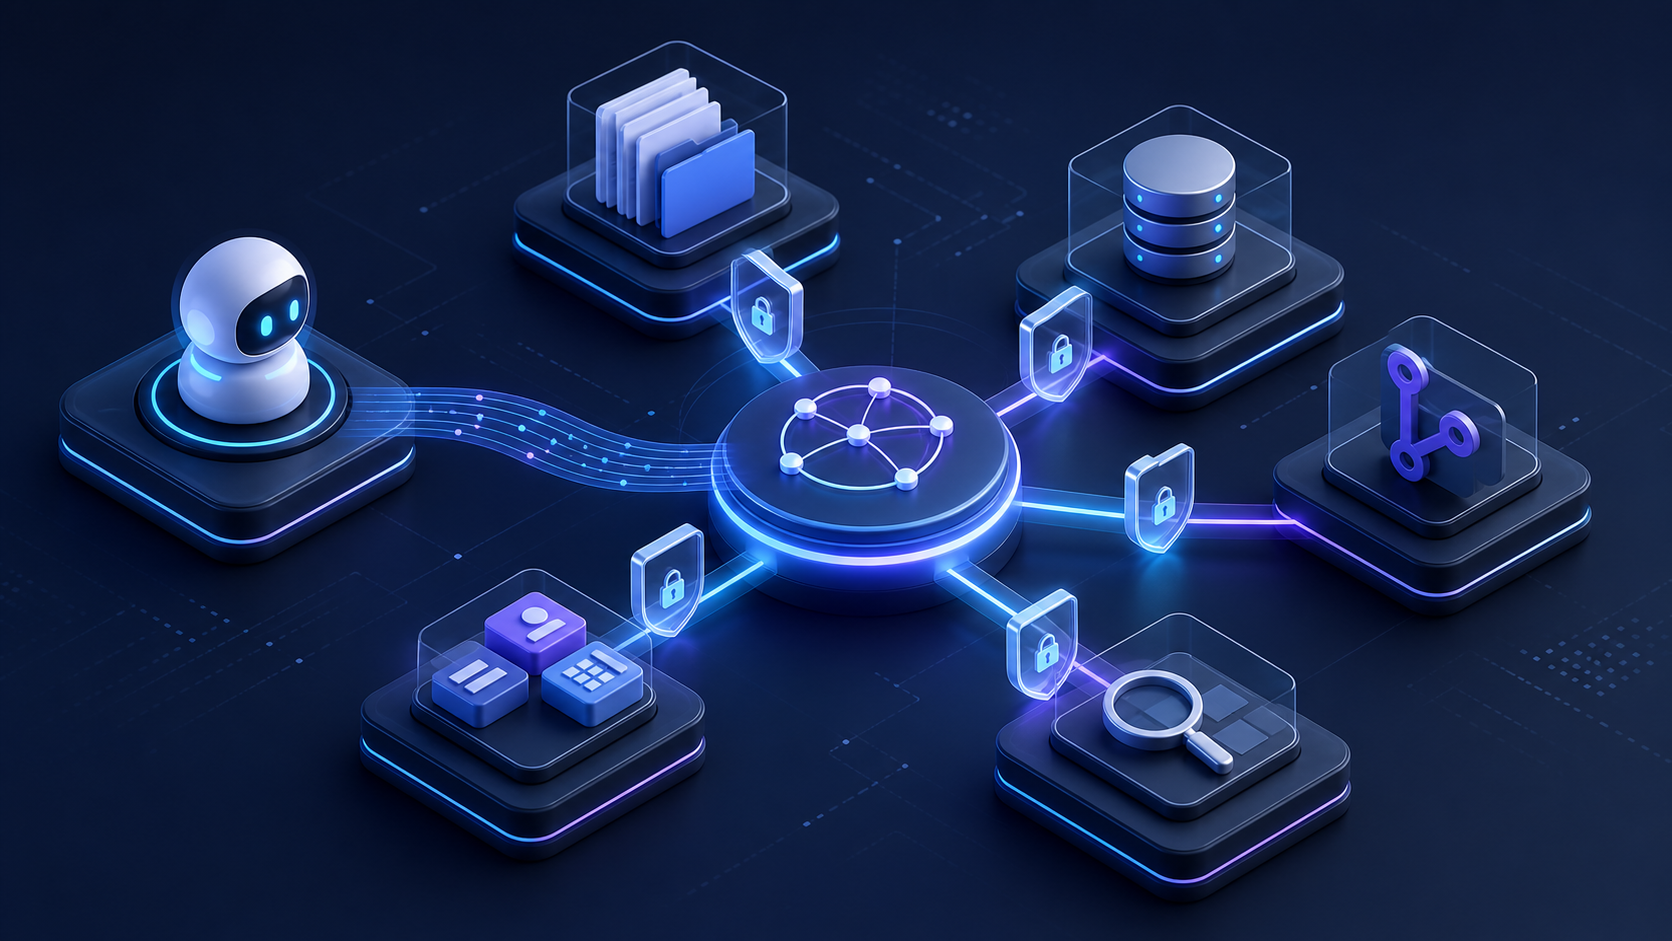
模型要完成真实任务,必须访问文件、数据库、代码仓库、搜索和业务系统。若每个客户端和工具各自定义插件协议,适配会成倍增长。Model Context Protocol 为工具、资源和提示能力提供标准契约,官方 Servers 仓库是理解参考实现与生态的重要入口。
官方仓库:https://github.com/modelcontextprotocol/servers
应该怎样使用这个仓库
它最适合学习协议模式、查看参考服务器并发现生态资源。开发者可以理解工具描述、参数、资源读取和传输方式,再为自己的内部服务建立 MCP 边界。标准化后,同一个工具更容易被不同 Agent 与客户端复用。
这个仓库不是一键安装所有工具的应用商店。参考实现、历史示例和社区服务器的维护与安全状态可能不同,使用前要阅读各项目说明、许可证和权限需求,不能因为出现在列表中就默认生产可信。
MCP 的关键是最小权限
文件系统服务器只开放必要目录,数据库优先只读账号,Git 与浏览器动作限制仓库和域名。模型生成的参数必须再次校验,工具结果属于不可信数据,不能覆盖系统指令。写操作增加审批、幂等和审计,防止一次错误规划造成真实破坏。
对重要动作,可以在执行前让独立模型只审阅计划、证据与权限范围;审阅通过也不替代业务规则或人工审批,而是多一道发现异常的机会。
与 AnyAIS 的组合方式
AnyAIS 将 MCP 服务与模型 API、Skills 和 DASP 放在同一服务层,沿用 API Key、模型与服务权限、余额、用量和请求日志。开发者通过统一入口调用工具,运营侧可以查看来源、状态和费用,不必为每个 MCP 单独搭建账号体系。
适合谁
准备构建 Agent 工具层、希望能力跨客户端复用、重视标准与权限治理的团队,应该从官方 MCP Servers 仓库开始。先选择一个只读工具完成闭环,再增加写操作和复杂工作流,比一次连接几十个服务更稳。
参考仓库不是生产应用商店
官方 Servers 仓库当前主要保留 MCP steering group 维护的少量参考服务器,用于展示协议与 SDK;发现已发布服务器应使用 MCP Registry。官方明确提醒这些实现是教育示例,不应未经威胁建模就视为生产方案。
评估第三方服务器时应查看维护者、源码、许可证、更新、权限与安全报告渠道。安装前固定版本并检查依赖,升级时重审工具与参数。出现在 Registry 只代表可发现,不代表安全背书。
按控制权理解三类能力
MCP 把 prompts、resources 和 tools 分为不同能力:前者由用户选择,resources 由应用管理,tools 可由模型调用。风险评审应逐项检查资源 URI、工具参数、返回数据和副作用。
文件读取、数据库查询和支付不能共享宽泛权限。服务端再次验证路径、租户、参数和动作,工具返回也按不可信数据处理。写操作增加幂等、预览与人工确认;独立模型可审阅计划,但不能替代授权规则。
授权令牌必须绑定正确资源
对 HTTP 传输,MCP 授权规范要求在授权与令牌请求中标明目标 resource,服务器验证令牌受众,避免跨服务转交。令牌应短期、妥善存储且不写日志。stdio 凭据来自受控环境时,也要限制进程、目录和环境变量。
AnyAIS 可统一模型、MCP、Skills、DASP 的 API Key、权限、用量和日志。落地从一个只读工具开始,再逐步开放写权限。
参考资料:
- MCP 官方 Servers 仓库:https://github.com/modelcontextprotocol/servers
- MCP Registry:https://registry.modelcontextprotocol.io/
- MCP 服务器能力概览:https://modelcontextprotocol.io/specification/2025-06-18/server/index
- MCP 授权规范:https://modelcontextprotocol.io/specification/2025-11-25/basic/authorization
从一个只读 MCP 工具开始建立生态
参考官方服务器理解协议,再通过 AnyAIS 统一服务发现、权限和审计。
访问 MCP Servers 官方仓库